معرفی پروژه ·

معرفی آیرون‌ولت: تحویل امن دسترسی با راه‌اندازی عملی

چرا راه‌اندازی، نگه‌داری داده و روش استقرار به‌اندازهٔ خود رابط اهمیت دارند.

نوشتهٔ علی امامی

معرفی آیرون‌ولت: تحویل امن دسترسی با راه‌اندازی عملی
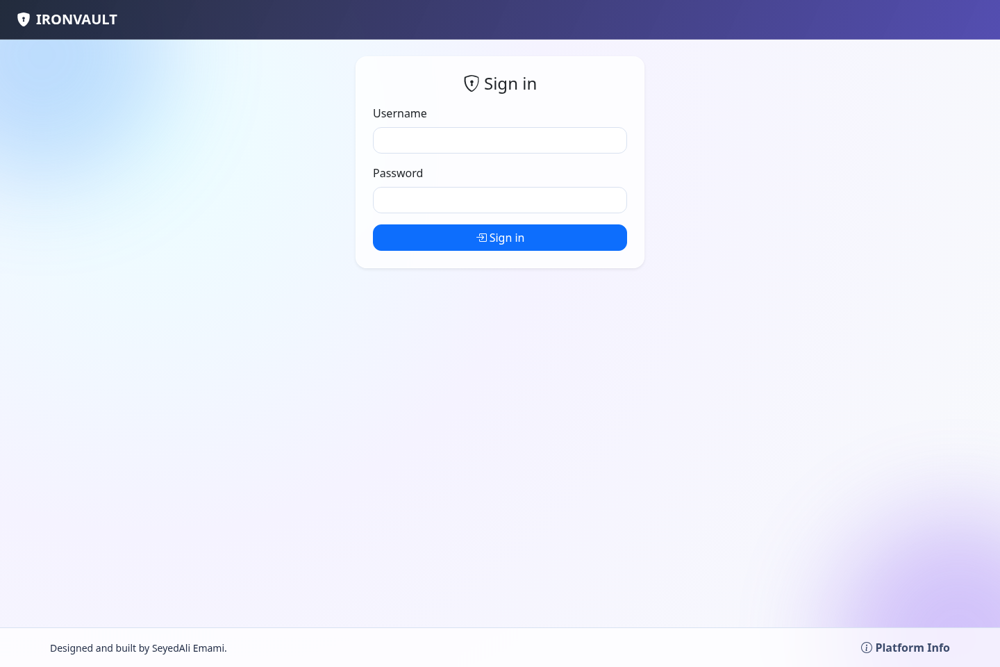
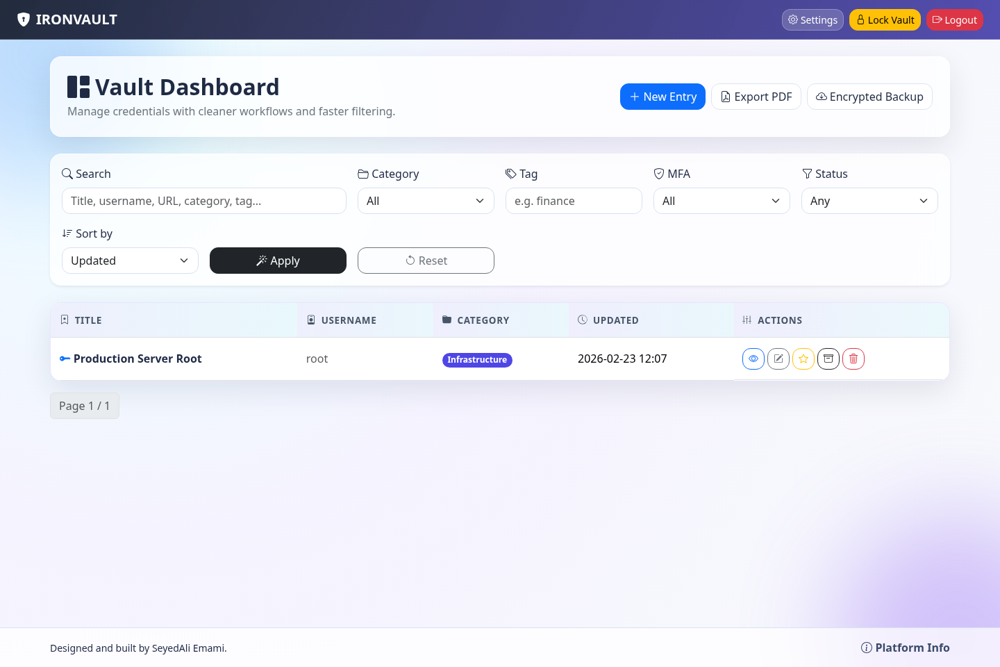
حساب‌ها همیشه طبق یک روند مرتب جابه‌جا نمی‌شوند. کسی از تیم می‌رود، دسترسی‌ها دست‌به‌دست می‌شوند و همکار تازه باید از میان پیام‌ها و سندهای پراکنده سر دربیاورد. IronValet نامی است که در این مجموعه برای IRONVAULT به کار می‌برم؛ ابزاری برای سامان‌دادن به همین تحویل دسترسی. نمای کلی پروژهٔ آیرون‌ولت بسیاری از ابزارهای داخلی بین «روی دستگاه من اجرا می‌شود» و «فرد دیگری می‌تواند امن از آن استفاده کند» به مشکل می‌خورند. راه‌انداز start.py پوشه‌های لازم را می‌سازد، فایل .env را با تنظیمات پیش‌فرض امن آماده می‌کند، نشانی SQLite را یکدست می‌کند، در صورت نیاز migrationها را اجرا می‌کند و امکان ساخت نخستین مدیر سامانه را می‌دهد. پروژه را می‌توان مستقیم روی دستگاه اجرا کرد، از بستهٔ قابل‌حمل ویندوز استفاده کرد یا با Docker بالا آورد. این انتخاب‌ها وقتی به کار می‌آیند که قرار است ابزار بین برنامه‌نویس‌ها، رایانه‌های محل کار و سرورها جابه‌جا شود. صفحهٔ ورود آیرون‌ولت فهرست خزانهٔ آیرون‌ولت راهنمای Docker محدودیت‌ها را هم روشن می‌گوید: برنامه را Gunicorn اجرا می‌کند، migrationها هنگام راه‌اندازی انجام می‌شوند، دادهٔ پایدار بیرون image می‌ماند، Compose پورت میزبان 5500 را وصل می‌کند و تا زمان انتقال پایگاه داده به PostgreSQL یا MySQL باید SQLite را تک‌نمونه‌ای اجرا کرد. آیرون‌ولت کنار هم گذاشتن نگاه امنیتی، عملیات روشن، چند راه استقرار و مستنداتی است که محدودیت‌ها را پنهان نمی‌کند. همین نوع مهندسی را دوست دارم در نمونه‌کارهایم نشان بدهم. مطالعهٔ پروژهٔ آیرون‌ولت
این نوشته را به اشتراک بگذارید:

بیشتر بخوانید

نوشته‌های تازه